Table des matières :
- Pourquoi l’audit fournisseurs est devenu un contrôle de conformité incontournable
- Étape 1 : Cadrer l’objectif, le périmètre et le niveau de risque du fournisseur
- Étape 2 : Cartographier les données, les flux et les accès réels
- Étape 3 : Exiger des preuves de conformité, pas seulement des déclarations
- Étape 4 : Verrouiller le contrat et le DPA (RGPD) avec des clauses auditables
- Étape 5 : Contrôler la sécurité technique de bout en bout (et pas seulement « l’ISO »)
- Étape 6 : Valider la gestion des incidents, la continuité et la résilience
- Étape 7 : Vérifier la conformité des traitements de données et l’usage des données sensibles (dont l’IA)
- Étape 8 : Formaliser la décision, le plan de remédiation et le suivi continu
Pourquoi l’audit fournisseurs est devenu un contrôle de conformité incontournable
Un audit fournisseurs sert à vérifier que vos prestataires respectent vos exigences de conformité, de sécurité, de qualité et de continuité. Ce n’est pas qu’un exercice documentaire. Dans la pratique, c’est un contrôle de risques, au même titre qu’un audit interne, mais appliqué à votre chaîne de sous-traitance. Il devient critique dès qu’un fournisseur traite des données sensibles, opère un service essentiel (paiement, support, ERP, cloud), ou intervient dans un produit réglementé.
Depuis 2025, la pression réglementaire s’est renforcée pour beaucoup d’organisations européennes. La conformité ne se limite plus au RGPD. Selon votre secteur, vous devez aussi intégrer des exigences de cybersécurité et de résilience (exemple : NIS2 pour de nombreuses entités et fournisseurs, DORA pour les acteurs financiers et leurs prestataires TIC). Même sans texte sectoriel, les assureurs cyber et les donneurs d’ordre demandent des preuves : politique de sécurité, plans de reprise, tests, traçabilité.
Un point souvent mal compris : auditer ne signifie pas forcément « faire un audit sur site ». Dans un contexte SaaS et cloud, on travaille majoritairement sur des preuves (rapports d’audit indépendants, attestations, tests, journaux, procédures), des entretiens, et des contrôles techniques ciblés. Comme le formule le NIST dans sa référence supply chain, « Cyber supply chain risk management (C‑SCRM) is the process of identifying, assessing, and mitigating the risks associated with the global and distributed nature of ICT product and service supply chains » (NIST SP 800‑161 Rev.1, 2022 : https://csrc.nist.gov/publications/detail/sp/800-161/rev-1/final).
Enfin, l’enjeu est aussi très concret côté opérationnel : la majorité des “mauvaises surprises” viennent d’un décalage entre ce que le fournisseur vend (promesse) et ce qu’il opère réellement (contrôles, sous-traitants, pratiques). Un audit bien mené réduit ce delta avant signature, et vous évite des arbitrages urgents en production (suspension d’un flux, changement d’outil, notification CNIL, litiges contractuels).
Étape 1 : Cadrer l’objectif, le périmètre et le niveau de risque du fournisseur
Avant toute check-list, posez une question métier simple : qu’est-ce que ce fournisseur pourrait vous empêcher de faire si ça tourne mal ? Perte de chiffre d’affaires, arrêt de production, fuite de données, non-conformité contractuelle, indisponibilité d’un service client, défaut de traçabilité. Ce cadrage évite de demander 200 preuves « au cas où », ce qui ralentit l’achat et fatigue vos équipes.
Définissez ensuite le périmètre audité. Un même prestataire peut avoir plusieurs services, environnements, filiales et sous-traitants. Un bon périmètre mentionne : le service exact (exemple : « module de ticketing »), les environnements (prod, préprod), les zones géographiques de traitement, les données manipulées et les interfaces (API, SFTP, connecteurs). Sans ça, vous auditez une brochure marketing, pas une réalité opérationnelle.
Enfin, affectez un niveau de criticité. Une approche efficace consiste à scorer sur 4 axes notés 1 à 5 : sensibilité des données, dépendance opérationnelle, exposition (internet, API publiques, accès admin), et substituabilité (facilité de changer de fournisseur). Le résultat détermine l’effort : un fournisseur « critique » justifie un audit approfondi et un plan de remédiation. Un fournisseur « faible risque » peut se limiter à des clauses contractuelles et une attestation.
Voici un exemple de grille simple (à adapter) pour rendre la décision reproductible :
| Axe | 1 (faible) | 3 (moyen) | 5 (élevé) |
|---|---|---|---|
| Sensibilité des données | Données publiques | Données internes | Données personnelles/sensibles, secrets |
| Dépendance opérationnelle | Service non bloquant | Dégradation partielle | Arrêt de service/production |
| Exposition | Pas d’accès au SI | Accès limité, VPN | API publique / accès admin / interconnexion forte |
| Substituabilité | Remplaçable en < 1 mois | 1–3 mois | > 3 mois / verrouillage fort |
En pratique, vous pouvez fixer des seuils : par exemple ≥ 16/20 = critique, 10–15 = moyen, < 10 = faible, puis aligner le niveau d’audit (léger / standard / approfondi). L’intérêt est double : cohérence (mêmes exigences pour mêmes risques) et capacité à justifier un refus ou une dérogation.
Étape 2 : Cartographier les données, les flux et les accès réels
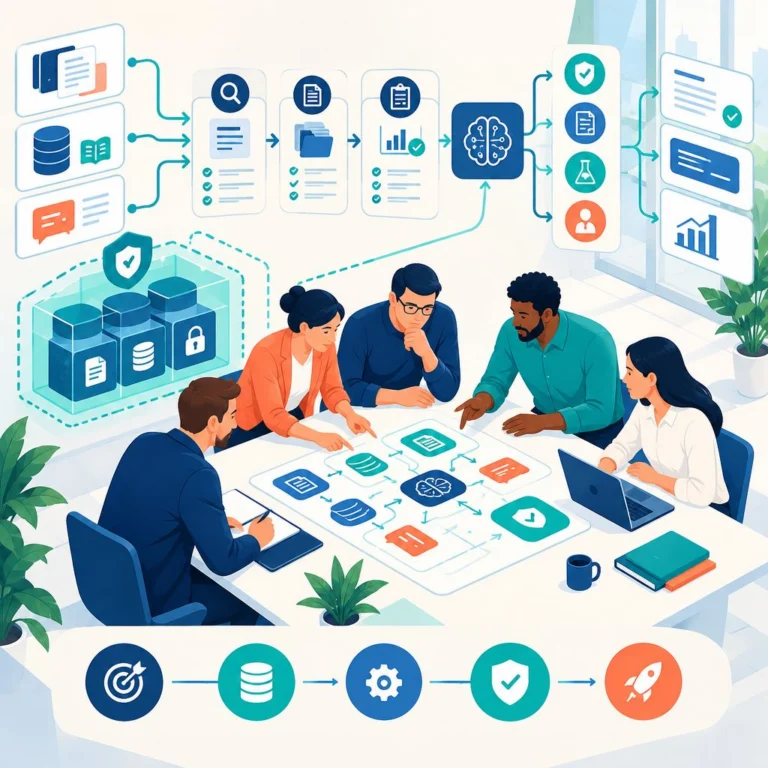
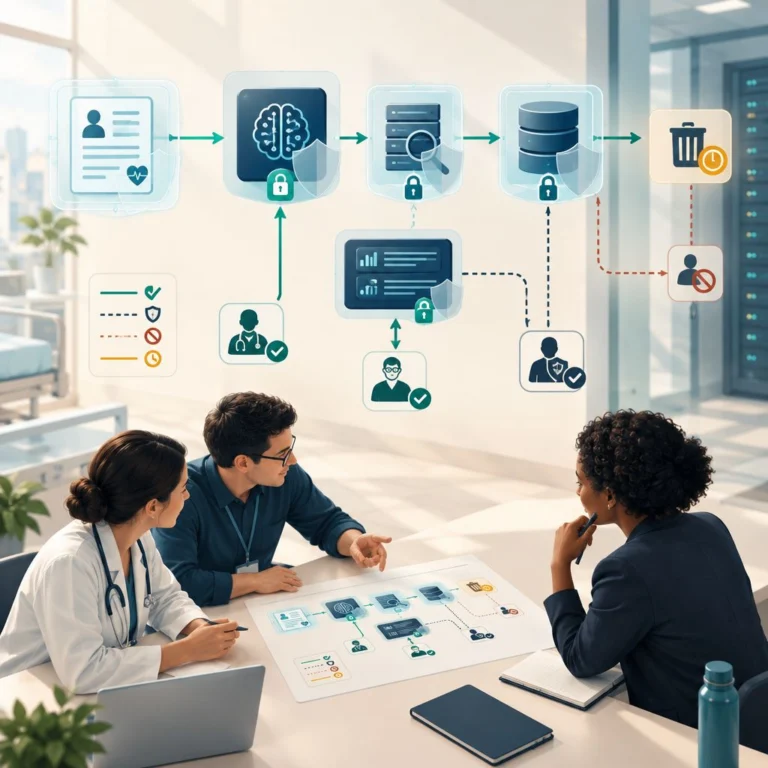
La conformité se joue rarement sur une phrase de contrat. Elle se joue sur les flux. Pour auditer utilement, listez les catégories de données (données personnelles, données RH, secrets industriels, documents juridiques, tickets support), puis mappez où elles transitent, où elles sont stockées, et qui y accède. Cette étape est aussi celle qui fait gagner le plus de temps plus tard, parce qu’elle évite les débats abstraits.
Concrètement, demandez un schéma d’architecture et une matrice d’accès. Vous cherchez des réponses factuelles : chiffrement au repos et en transit, gestion des clés, journalisation, séparation des environnements, authentification (SSO, MFA), gestion des droits privilégiés. Si le fournisseur ne sait pas répondre, c’est déjà un signal. Si vous n’avez pas cette cartographie côté client, commencez par structurer votre inventaire de données et de flux.
Points de contrôle très concrets (souvent oubliés) à intégrer à cette cartographie :
- Points d’entrée/sortie : API, webhooks, comptes techniques, échanges de fichiers, connecteurs BI.
- Trajets “invisibles” : sauvegardes, environnements de test, outils de support (tickets), outils de monitoring.
- Accès humains : support niveau 2/3, astreinte, administrateurs, prestataires de maintenance.
- Localisation & transferts : pays d’hébergement, pays de support, et conditions d’accès hors UE/EEE si applicable (c’est un déclencheur d’exigences supplémentaires).
Pour industrialiser, appuyez-vous sur une classification des données et une cartographie par application et réseau. Cela vous permettra de relier chaque fournisseur à des types de données et des flux précis, et donc d’adapter les exigences.
Étape 3 : Exiger des preuves de conformité, pas seulement des déclarations
Une check-list efficace distingue les « réponses » des « preuves ». Exemple classique : « Nous chiffrons les données » n’a pas la même valeur que « chiffrement AES‑256 au repos, TLS 1.2+ en transit, rotation des clés tous les X jours, procédure de révocation, rapports de configuration ». Votre rôle est de demander des artefacts vérifiables, adaptés à la criticité.
Les preuves typiques incluent : rapports d’audit indépendants (par exemple SOC 2 Type II si disponible), attestations (ISO 27001 si applicable), résultats de tests de reprise d’activité, politiques de sécurité, procédures de gestion des vulnérabilités, exemple de revue de droits, journal d’incidents (anonymisé), et indicateurs de disponibilité. Pour un fournisseur cloud ou SaaS, un rapport d’audit tiers ne remplace pas tout, mais il réduit fortement le coût de contrôle.
Pour aider vos équipes à trier vite, une règle pratique consiste à classer ce qui est fourni :
| Sujet | Réponse “déclarative” (faible) | Preuve attendue (forte) |
|---|---|---|
| Patching | “On met à jour régulièrement” | Politique + délais cibles + extrait (anonymisé) de tickets/changes montrant exécution |
| Gestion des accès | “MFA activé” | Capture/attestation de configuration + % de comptes couverts + exceptions justifiées |
| Sauvegardes | “Backups quotidiens” | Politique + fréquence + rétention + preuve de restauration testée (résultat d’exercice) |
| Incidents | “Processus en place” | Procédure + exemple de post-mortem (anonymisé) + délais de notification contractuels |
Côté délais et effort, un questionnaire de due diligence bien conçu se traite souvent en 2 à 10 jours côté fournisseur, mais l’aller-retour peut durer 2 à 6 semaines en pratique. Votre coût est surtout interne : lecture critique, demandes de compléments, et arbitrages. Mesurez l’efficacité par un indicateur simple : taux de réponses « preuves fournies » versus « déclaratif » et nombre de points bloquants détectés avant signature.
Astuce opérationnelle : préparez une liste de “preuves minimales non négociables” pour les fournisseurs critiques (ex. contrôle MFA admin, tests PRA, gestion des vulnérabilités, journalisation) — et une liste “souhaitable” pour ne pas transformer chaque audit en bras de fer.
Étape 4 : Verrouiller le contrat et le DPA (RGPD) avec des clauses auditables
Les textes exigent la démontrabilité. Le RGPD, article 5(2), est explicite : « Le responsable du traitement est responsable du respect du paragraphe 1 et est en mesure de démontrer que celui-ci est respecté » (EUR‑Lex : https://eur-lex.europa.eu/eli/reg/2016/679/oj). Dans une relation fournisseur, cela implique des clauses qui permettent de prouver : responsabilités, mesures, sous-traitance, et notification d’incidents.
Pour les traitements de données personnelles, vérifiez a minima : un accord de sous-traitance (DPA) conforme à l’article 28, la liste des sous-traitants ultérieurs et le mécanisme d’information, les lieux de traitement, le sort des données en fin de contrat (restitution et effacement), et les délais de notification en cas de violation. Ajoutez des exigences de journalisation et de conservation des logs si elles sont nécessaires à vos obligations (exemple : enquêtes sécurité, litiges).
Pour les services critiques, renforcez aussi les clauses opérationnelles : SLA mesurables (disponibilité, RTO, RPO), pénalités proportionnées, droit d’audit (y compris audit de tiers), et obligations de tests réguliers (PRA, sauvegardes). Une clause bien rédigée n’est utile que si vous pouvez la contrôler. Reliez chaque exigence contractuelle à une preuve attendue, avec une fréquence (annuelle, semestrielle, à chaque changement majeur).
Deux points qui rendent les clauses réellement “auditables” (et évitent les contrats inapplicables) :
- Définir le format des preuves : rapport tiers, attestation signée, extraction de logs, compte rendu de test, etc.
- Préciser les conditions d’audit : préavis raisonnable, confidentialité, périmètre, recours à un auditeur indépendant, et gestion des contraintes légitimes (multitenant cloud, secret industriel).
Pour un ancrage France/UE utile côté pratique (sans surcharger le juridique), la CNIL rappelle les responsabilités et attentes côté sous-traitance : https://www.cnil.fr/fr/sous-traitant.
Étape 5 : Contrôler la sécurité technique de bout en bout (et pas seulement « l’ISO »)
Un audit technique réaliste n’est pas un pentest exhaustif. C’est un contrôle ciblé des contrôles qui comptent pour votre scénario de risque. Exemple : pour un fournisseur qui héberge des dossiers clients, vous priorisez IAM (gestion des identités), chiffrement, segmentation, sauvegardes, et supervision. Pour un fournisseur qui intègre une API dans votre SI, vous priorisez l’authentification, la gestion des secrets, la limitation de débit, la validation des entrées et la sécurité applicative.
Demandez une vue structurée : modèle de menace (les risques qu’ils couvrent), politique de patching et délais (SLA de correction), programme de gestion des vulnérabilités (scan, triage, CVE critiques), et procédure d’escalade. Une pratique solide consiste à définir des seuils : par exemple, vulnérabilités critiques corrigées en moins de X jours, MFA obligatoire pour les comptes admin, et rotation des secrets selon une fréquence définie.
Côté mesures, évitez le « tout ou rien ». Évaluez la maturité avec des critères concrets : existence et application d’un processus, preuves d’exécution, et capacité à détecter. Le bon KPI n’est pas « a une politique », mais « délai médian de correction », « taux de conformité MFA », « taux de succès des restaurations de sauvegardes ». Le coût est variable : une revue documentaire approfondie se fait en 1 à 3 jours côté client, alors qu’un audit technique avec tests peut mobiliser 5 à 15 jours selon l’accès et la criticité.
Checklist courte (très actionnable) pour des environnements SaaS/B2B, souvent déterminante en audit :
- IAM entreprise : SSO (SAML/OIDC), MFA, gestion du cycle de vie (provisionnement/déprovisionnement), comptes de service.
- Comptes à privilèges : séparation des rôles, bastion ou contrôle renforcé, traçabilité des actions admin.
- Logs et supervision : accès à des journaux utiles (authent, admin, exports), rétention, horodatage cohérent, alerting.
- Sécurité des intégrations : rotation des tokens/keys, scope minimal, limitation de débit, IP allowlist si pertinent.
- Durcissement & configuration : baseline, revue régulière, gestion des changements.
Un audit fournisseur “utile” se concentre sur ce qui vous protège vous : par exemple, si vous n’avez aucun log exploitable en cas d’incident, votre capacité de réponse (et votre démontrabilité) sera mécaniquement limitée, même si le fournisseur est “certifié”.
Étape 6 : Valider la gestion des incidents, la continuité et la résilience
La conformité ne s’arrête pas au “tout va bien”. Elle doit couvrir le “quand ça va mal”. Exigez le processus de gestion d’incident : définition d’incident, niveaux de sévérité, délais d’accusé de réception, canaux de communication, et contenu des rapports post-mortem. Pour un fournisseur critique, vous avez besoin d’un engagement sur les délais de notification et sur la capacité à fournir des éléments de preuve (horodatage, logs, actions prises).
Sur la continuité, demandez des objectifs chiffrés : RTO (Recovery Time Objective) et RPO (Recovery Point Objective). Vérifiez que ces objectifs sont testés. Un PRA non testé est un document, pas un contrôle. Demandez la date du dernier exercice, le scénario (panne région cloud, ransomware, indisponibilité d’un composant), les résultats, et les actions correctives. Si le fournisseur refuse toute information, vous devez reclasser son risque.
Enfin, validez la dépendance à leurs propres sous-traitants. Beaucoup d’incidents proviennent de chaînes complexes : hébergeur, outil de support, service d’email transactionnel. Exigez une transparence minimale sur les prestataires critiques, avec une logique de « point unique de défaillance ». Mesurez ensuite la résilience avec des tests de bout en bout : bascule, restauration de données, et simulation de coupure d’accès administrateur.
Mini-scénario (typique) pour tester la robustesse, sans faire “peur” :
Vous demandez au fournisseur de décrire, étape par étape, comment il gère une compromission d’un compte admin (détection, confinement, rotation des secrets, communication client, preuve). S’il ne sait pas expliquer simplement “qui fait quoi en 2 heures”, l’écart est souvent plus important qu’un manque de document.
Étape 7 : Vérifier la conformité des traitements de données et l’usage des données sensibles (dont l’IA)
Dès qu’un fournisseur touche à des données sensibles, vous devez contrôler la minimisation et la finalité. Ce point est crucial avec les prestataires qui proposent des fonctionnalités d’IA (assistant, classification, résumé, recherche). Le risque classique n’est pas “l’IA” en soi, mais l’usage secondaire des données : entraînement, amélioration produit, ou accès étendu à des sous-traitants.
Clarifiez noir sur blanc : quelles données sont traitées, pour quelle finalité, et si elles peuvent être utilisées à des fins d’entraînement. Souvent, l’entraînement n’est pas nécessaire pour votre cas d’usage. Relier un modèle existant à vos documents via une recherche (RAG, pour Retrieval-Augmented Generation) ou via des embeddings (représentations vectorielles de texte) suffit, tout en limitant l’exposition. Si un entraînement est envisagé, appliquez des règles strictes : anonymisation ou pseudonymisation quand c’est possible, exclusion des données hautement sensibles, cloisonnement des jeux de données, et validation juridique.
Demandez aussi les mécanismes de gouvernance : registre des traitements, base légale, durée de conservation, droits des personnes, transferts hors UE et garanties associées. Mesurez la conformité par des éléments vérifiables : capacité à supprimer des données dans un délai défini, export complet (portabilité contractuelle), et preuve d’effacement en fin de contrat. Sur un projet IA, ajoutez un contrôle spécifique : aucun prompt, document ou log contenant des données sensibles ne doit être réutilisé hors du cadre convenu.
Questions très “audit” (donc vérifiables) qui font souvent la différence sur l’IA :
- Les données client sont-elles exclues par défaut de l’entraînement ? Si oui, où est-ce contractuellement écrit et comment est-ce contrôlé ?
- Les prompts/réponses et logs applicatifs sont-ils conservés ? Combien de temps ? Peuvent-ils contenir des données personnelles ?
- Qui peut accéder aux données côté fournisseur (support, R&D) et via quel mécanisme d’habilitation ?
- En cas d’export/suppression : pouvez-vous obtenir une preuve d’effacement et sur quels périmètres (prod, backups, logs) ?
Étape 8 : Formaliser la décision, le plan de remédiation et le suivi continu
Un audit utile se termine par une décision traçable : acceptation, acceptation avec réserves, ou rejet. Documentez les écarts, leur sévérité et la justification. Évitez la formule vague « risque acceptable ». Décrivez plutôt : impact potentiel, probabilité, mesures compensatoires, et date de revalidation. Cette traçabilité protège autant le métier que l’équipe conformité.
Pour les écarts, construisez un plan de remédiation contractuel. Fixez des actions, des propriétaires, des preuves attendues, et des dates. Exemple concret : « MFA obligatoire pour tous les admins avant le 30/11 », « test PRA à fournir avant le 15/12 », « réduction du délai de correction des CVE critiques à 7 jours avant le prochain renouvellement ». Négociez aussi des mécanismes d’escalade si les délais ne sont pas tenus.
Un format simple (et très lisible en comité) pour le plan de remédiation :
| Écart | Sévérité | Mesure compensatoire (si nécessaire) | Action attendue | Preuve | Échéance |
|---|---|---|---|---|---|
| MFA admin partiel | Élevée | Restriction IP / accès temporaire | MFA 100% admins | Attestation + capture config | JJ/MM |
| PRA non testé | Élevée | Sauvegarde côté client | Test PRA + CR | Compte rendu d’exercice | JJ/MM |
| Logs insuffisants | Moyenne | Monitoring externe | Export logs auth/admin | Exemples de logs | JJ/MM |
Enfin, mettez en place un suivi continu proportionné. Un fournisseur critique doit être revu régulièrement, au minimum annuellement, et à chaque changement majeur (migration cloud, changement de sous-traitant, évolution de périmètre). Les bons signaux à monitorer sont simples : disponibilité réelle versus SLA, incidents, résultats de tests, changements de certifications, et non-conformités répétées.
Première étape concrète dès aujourd’hui : exportez votre liste de fournisseurs, classez-les en trois niveaux de criticité (faible, moyen, critique) selon données et dépendance, puis choisissez un seul fournisseur critique pour appliquer les 8 étapes avec un objectif de 30 jours et une liste de preuves attendues. Le gain le plus rapide vient rarement d’un audit “plus long”, mais d’un audit mieux cadré, avec des preuves attendues clairement listées dès le départ.